A violação deles, a sua carta: por que razão é tão difícil proteger os dados dos clientes para uma pequena empresa de serviços
Provavelmente, a sua empresa é demasiado pequena para estar sujeita às leis de privacidade. Mas não é demasiado pequena para estar sujeita às leis relativas a violações de dados. Eis a lacuna e o que fazer a esse respeito.
13 de agosto de 2026 atualizado
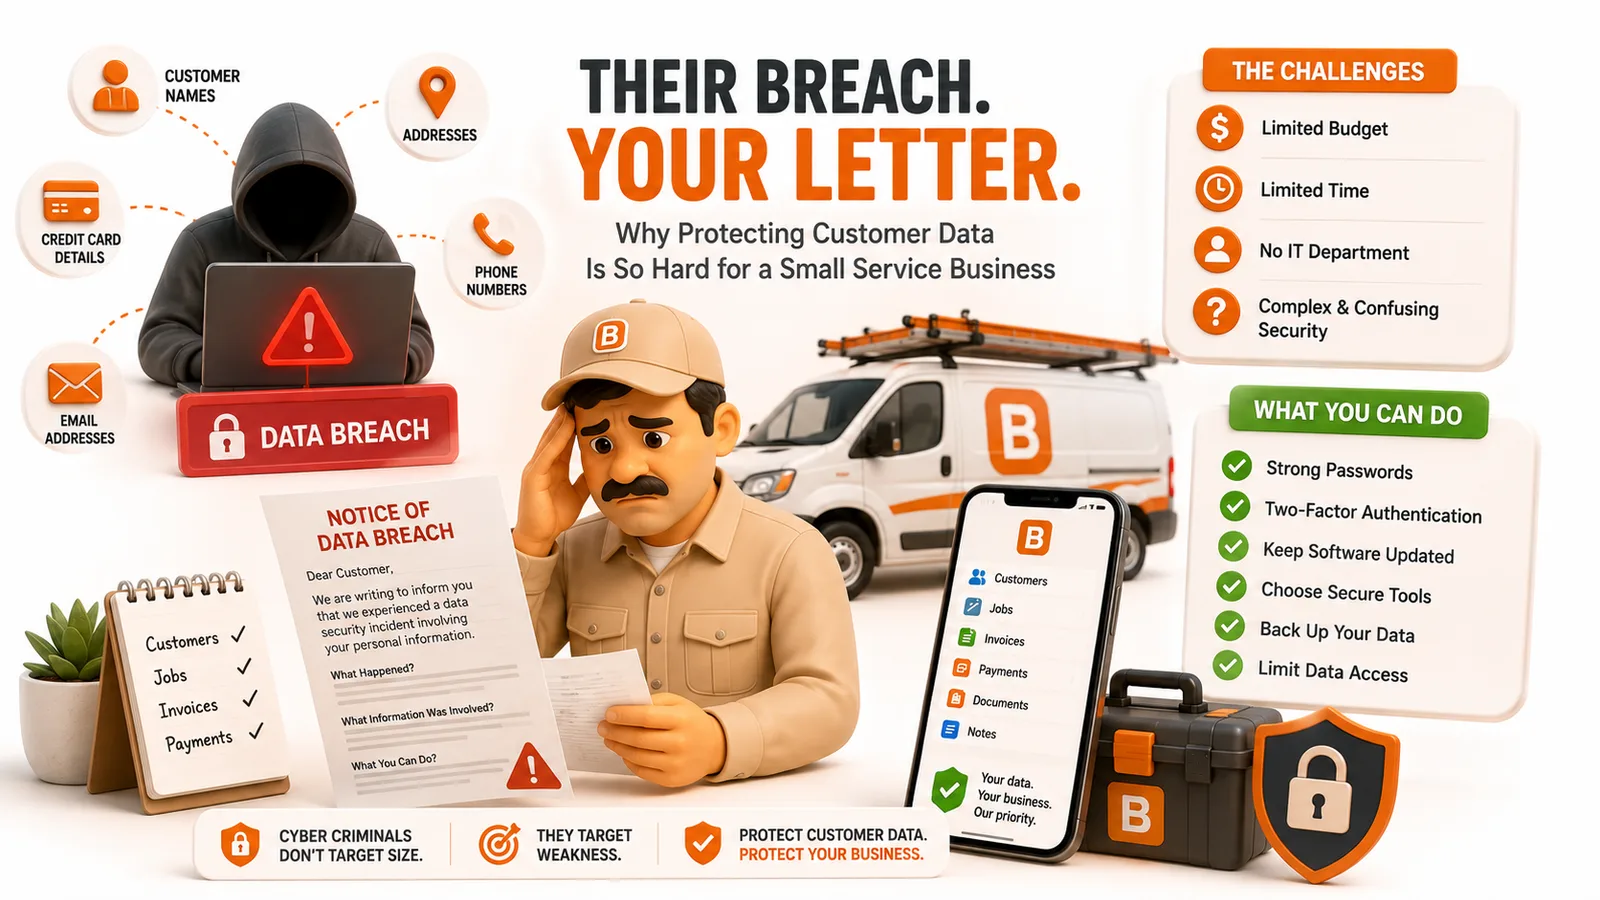
Provavelmente, a sua empresa é demasiado pequena para estar sujeita às leis de privacidade. Mas não é demasiado pequena para estar sujeita às leis relativas a violações de dados. Eis a lacuna e o que fazer a esse respeito.
Proteger os dados dos seus clientes é difícil porque a maior parte deles não está na sua posse. Está na posse dos seus fornecedores de software. E quando um deles sofre uma violação, a lei na maioria dos estados não envia a notificação aos seus clientes. Obriga-o a enviá-la.
Essa é a parte que ninguém explica quando lhe vendem software de agendamento. Abaixo está a versão honesta: porque é que isto é estruturalmente difícil para um pequeno operador, quanto é que isto realmente lhe custa quando corre mal e qual é a posição da ToolBerry.
Porque é que não pode simplesmente proteger os seus próprios dados?
Porque não é você quem os detém. Uma empresa de serviços típica introduz os dados de um cliente uma vez e esse registo acaba por figurar nas bases de dados de cinco ou seis empresas: a aplicação de agendamento, o processador de pagamentos, a ferramenta de e-mail, a plataforma de avaliações, o portal do contabilista. Pode bloquear o seu telemóvel e escolher boas palavras-passe. Não pode auditar nenhuma dessas empresas.
E é para aí que o risco se deslocou. O Relatório de Investigações sobre Violações de Dados da Verizon acompanha esta situação todos os anos, e a tendência é preocupante:
| Edição do DBIR | Violações envolvendo terceiros |
|---|---|
| 2024 | 15% |
| 2025 | 30% |
| 2026 | 48% |
Quase metade de todas as violações passa agora pelos sistemas de terceiros (Verizon 2026 DBIR, abrangendo o período de novembro de 2024 a outubro de 2025). A segurança do seu fornecedor é a sua segurança. Simplesmente não tem voz na matéria.
Isto acontece especificamente com as ferramentas de serviços no terreno
Em agosto de 2024, o investigador de segurança Jeremiah Fowler descobriu uma base de dados pertencente à ServiceBridge, um fornecedor de gestão de serviços no terreno, disponível online sem qualquer palavra-passe. No seu interior encontravam-se 31 524 107 ficheiros, cerca de 2,68 TB: ordens de trabalho, faturas, inspeções, propostas e acordos de conclusão. Estes continham nomes, moradas residenciais, endereços de e-mail, números de telefone e dados parciais de cartões de crédito. Entre os clientes expostos encontravam-se proprietários particulares, prestadores de cuidados de saúde, escolas e casinos de Las Vegas (noticiado pela Bitdefender e pelo Website Planet).
Eis o detalhe que deve ficar-lhe na memória: os documentos remontavam a 2012. Uma ordem de trabalho que alguém redigiu há doze anos ainda lá estava, ainda continha a morada de um cliente e ainda foi alvo de uma fuga de dados.
Não se pode eliminar o que não se consegue aceder
Esse é o segundo problema estrutural. «Apagar a minha conta», na maioria dos softwares, significa «esconder isto do ecrã». O que realmente acontece às cópias, aos backups e aos repositórios de arquivo é regido por uma política de retenção contida num documento que não leu.
Ninguém as lê, e isso não é uma falha de caráter. Investigadores da Carnegie Mellon quantificaram isso: a política de privacidade mediana tinha 2 514 palavras, e ler as políticas dos sites que uma pessoa comum visita levaria cerca de 76 dias úteis por ano (McDonald e Cranor, I/S: A Journal of Law and Policy, 2008). O consentimento a essa escala é uma formalidade.
Não é surpresa que 67% dos americanos afirmem compreender pouco ou nada sobre o que as empresas fazem com os seus dados pessoais, e 73% sintam que têm pouco ou nenhum controlo sobre os mesmos (Pew Research Center, outubro de 2023).
Que diferença é que isso faz, na realidade?
É aqui que a questão se torna concreta. É quase certo que está isento das grandes leis de privacidade. É quase certo que não está isento das leis de notificação de violações. A maioria dos operadores entende isso ao contrário.
As leis que não se aplicam a si
A CCPA da Califórnia, aquela de que toda a gente já ouviu falar, abrange apenas as empresas que cumprem um dos três critérios seguintes: mais de 25 milhões de dólares em receita bruta (ajustada anualmente à inflação, cerca de 28 milhões de dólares para 2026), ou que trate os dados pessoais de 100 000 ou mais consumidores da Califórnia, ou que obtenha pelo menos metade da sua receita com a venda de dados pessoais (IAPP).
Uma equipa com três carrinhas nem sequer se aproxima desses valores. Boas notícias, resumidamente.
A lei que o faz
A notificação de violações é um estatuto completamente diferente e não prevê isenções com base na dimensão da empresa. Todos os 50 estados, Washington DC e três territórios têm uma lei deste tipo. Ainda não existe uma única lei federal (Privacy Rights Clearinghouse, inquérito de 2026). A cobertura depende do local onde os seus clientes residem, e não do local onde a sua empresa está licenciada; por isso, um percurso numa área metropolitana pode colocá-lo sob as regras de três estados ao mesmo tempo.
Agora veja como a versão da Califórnia divide a responsabilidade. Nos termos do Código Civil 1798.82, uma empresa que mantém dados que não lhe pertencem tem de notificar o proprietário desses dados. Uma empresa que é proprietária dos dados tem de notificar os residentes afetados.
O seu fornecedor de software mantém a sua lista de clientes. A lista é sua.
Assim, o processo é o seguinte: o fornecedor sofre uma violação, o fornecedor notifica-o e, em seguida, o senhor escreve aos seus clientes. De acordo com a SB 446, em vigor a partir de 1 de janeiro de 2026, a Califórnia concede-lhe 30 dias consecutivos a partir da deteção da violação para o fazer e, se mais de 500 residentes forem afetados, tem mais 15 dias para notificar o Procurador-Geral (texto do projeto de lei).
O erro foi cometido por outra entidade. Você envia a carta, dentro do prazo estabelecido por eles, com o seu nome nela.
Sobre aquela estatística assustadora
Já viu esta: «60% das pequenas empresas fecham no prazo de seis meses após um ciberataque.» Está em todas as apresentações dos fornecedores de segurança.
É inventada. A National Cybersecurity Alliance, o grupo a quem normalmente é atribuída, desmentiu-a publicamente a 8 de maio de 2022: «Esta estatística não foi gerada a partir de investigação da NCSA e não podemos verificar a sua fonte original.» Removeram todas as referências a ela e pediram às pessoas que deixassem de a citar. O investigador de segurança Adrian Sanabria foi à procura dos encerramentos subjacentes e encontrou cerca de 35 empresas em todo o mundo que encerraram a atividade após uma violação desde 2001, contra os vários milhares por ano que a estatística sugere.
Não vamos assustá-lo com um número falso. O verdadeiro inconveniente é mais monótono e mais provável: as cartas de notificação, o tempo de que não dispõe, o cliente comercial que pergunta como armazena os dados dos seus inquilinos e não gosta da resposta, e um longo tópico num grupo de Facebook do bairro.
Porque é que isto é pior nos serviços de campo do que na maioria das empresas?
Porque os vossos registos não são apenas dados de contacto. São instruções de acesso. É esta a parte que distingue os serviços de assistência técnica, e raramente é dita em voz alta.
Veja o que realmente consta num ficheiro de cliente bem organizado:
- O código do portão
- O código do alarme e em que zona se encontra o cão
- Onde fica a caixa de segurança e o que a abre
- «A porta de correr das traseiras está encravada, use a porta lateral»
- Em que semanas estão no Arizona
Uma fuga de uma lista de e-mails é um problema de spam. Uma fuga de uma ordem de trabalho é um problema de acesso físico. E repare exatamente no que estava no dump do ServiceBridge: ordens de trabalho e inspeções. É nesse tipo de registo que tudo isto se encontra.
É isso que está realmente em jogo. Não estás apenas a cumprir uma promessa aos teus clientes sobre a privacidade deles. Estás a guardar as chaves da casa deles, numa aplicação que não criaste, gerida por uma empresa que não podes auditar.
Qual é a posição da ToolBerry nesta questão?
No ToolBerry Free, nunca retiramos os seus dados empresariais do seu dispositivo, pelo que não há nada do nosso lado que possa ser violado. Abra a aplicação sem iniciar sessão e os seus clientes, locais, tarefas e horários são gravados numa base de dados real no seu telemóvel. Sem conta, sem palavra-passe, sem servidor a guardar a sua lista.
Há duas coisas que vale a pena acrescentar. Revimos o próprio aplicativo para confirmar ambas antes de publicar isto:
- O ToolBerry não contém rastreadores de anúncios nem ferramentas de análise de marketing. Nada de Google Analytics, nada de pixel do Facebook, nenhuma das ferramentas que o seguem entre aplicações e sites. A única empresa externa à qual a aplicação reporta é a Sentry, e apenas para nos informar quando algo falha, para que possamos corrigi-lo.
- A sincronização com o servidor é uma opção, não uma condição obrigatória. Muitos aplicativos obrigam-no a criar uma conta antes de poder introduzir um único cliente. O ToolBerry Free funciona na íntegra, mesmo sem iniciar sessão, desde o primeiro dia.
Já escrevemos uma análise completa e sem rodeios sobre o que sai exatamente do seu dispositivo e quando. Em vez de repetir aqui, leia «Quem vê realmente a sua lista de clientes?», que aborda o modelo de cópia de segurança do Dropbox, a frase-passe de encriptação que não podemos recuperar e os dados de diagnóstico que recolhemos.
Quais são as verdadeiras contrapartidas?
Versão resumida: o ToolBerry Free é genuinamente privado. O ToolBerry Pro abdica de parte dessa privacidade para sincronizar a sua equipa através dos nossos servidores.
- No ToolBerry Pro, os dados da sua empresa vão para os nossos servidores. É assim que o Pro sincroniza, e não vamos tentar disfarçar isso. Os seus clientes, locais, ordens de trabalho e faturas são copiados para a nossa base de dados para que os dispositivos da sua equipa possam aceder aos mesmos. Cada empresa está isolada das outras, mas vamos ser sinceros consigo: mantemos esses dados num formato que a nossa própria equipa consegue ler. Se quiser a versão em que os seus dados nunca passam por nós, continue a usar o ToolBerry Free.
- Atualmente, não é possível desativar os relatórios de falhas na aplicação. Esses relatórios de erro são enviados tanto na versão Free como na Pro, e não existe nenhum botão para os impedir. Se isso for um motivo de exclusão para si, é justo que nos responsabilize por isso.
- Os endereços que pesquisar são enviados para o Mapbox. Quando digita um endereço e a aplicação sugere o resto, esse texto é enviado para o Mapbox para ser transformado num ponto no mapa. É assim que o mapa funciona, e vale a pena saber.
- Manter os dados no seu dispositivo torna este a porta de entrada. Se perder o telemóvel e este estiver desbloqueado, a sua lista de clientes desaparece com ele. A sua palavra-passe desempenha aqui um papel fundamental.
- Somos uma aplicação de serviços no terreno, não uma empresa de segurança. Não passámos pelas auditorias de segurança formais que os grandes fornecedores empresariais anunciam, e não vamos dar a entender o contrário.
Como é que podes reforçar esta segurança esta semana?
Não precisa de um consultor. Quatro passos, talvez uma hora.
- Faça uma lista de todas as ferramentas que contêm o nome de um cliente. Agendamento, faturação, pagamentos, e-mail, avaliações, o portal do seu contabilista, o seu sistema telefónico. A maioria dos operadores fica surpreendida por serem mais de cinco.
- Faça três perguntas a cada empresa. Posso descarregar tudo o que têm sobre os meus clientes? Quem mais recebe uma cópia disso? E, se forem alvo de um ataque informático, com que rapidez me informam? Esta última é a mais importante, porque o seu prazo de 30 dias começa a contar a partir do momento em que lhe ligarem.
- Encerre as contas que deixou de utilizar. A versão de avaliação abandonada de 2021 ainda tem a sua lista de clientes. Essa é a lição do ServiceBridge.
- Bloqueie o seu telemóvel corretamente. Uma senha verdadeira e encriptação do dispositivo. Em qualquer aplicação que guarde dados no dispositivo, incluindo a nossa, essa é a verdadeira fechadura na porta.
Depois, decida se quer sincronizar de forma deliberada, em vez de por predefinição. Para muitas empresas, é uma troca justa. Basta fazê-lo com os olhos bem abertos.
Tem alguma dúvida sobre isto ou acha que nos enganámos em alguma coisa? Envie-nos um e-mail para contact@toolberry.net. O ToolBerry é uma aplicação gratuita de gestão de serviços no terreno, com prioridade ao modo offline, destinada a pequenas empresas do setor dos serviços.
Leitura adicional
- Quem é que realmente vê a sua lista de clientes?: a análise completa do que sai do seu dispositivo no ToolBerry e quando
- Por que razão o ToolBerry dá prioridade ao modo offline: porque é que o seu dispositivo é a fonte de verdade
- Os teus dados, o teu Dropbox: como funciona o backup «traz o teu próprio armazenamento»
- Quem pode ver o quê: funções e permissões: como controlar o acesso dentro da sua própria equipa
- Relatório de Investigações sobre Violações de Dados da Verizon 2026: os dados sobre violações por terceiros
- Privacy Rights Clearinghouse, Inquérito sobre as leis de notificação de violações nos 50 estados (2026): o que o seu estado exige