Su filtración, tu carta: por qué proteger los datos de los clientes resulta tan difícil para una pequeña empresa de servicios
Probablemente tu empresa sea demasiado pequeña para estar sujeta a las leyes de privacidad. Pero no es demasiado pequeña para las leyes sobre violaciones de datos. Aquí te explicamos cuál es la diferencia y qué puedes hacer al respecto.
Actualizado 13 de agosto de 2026
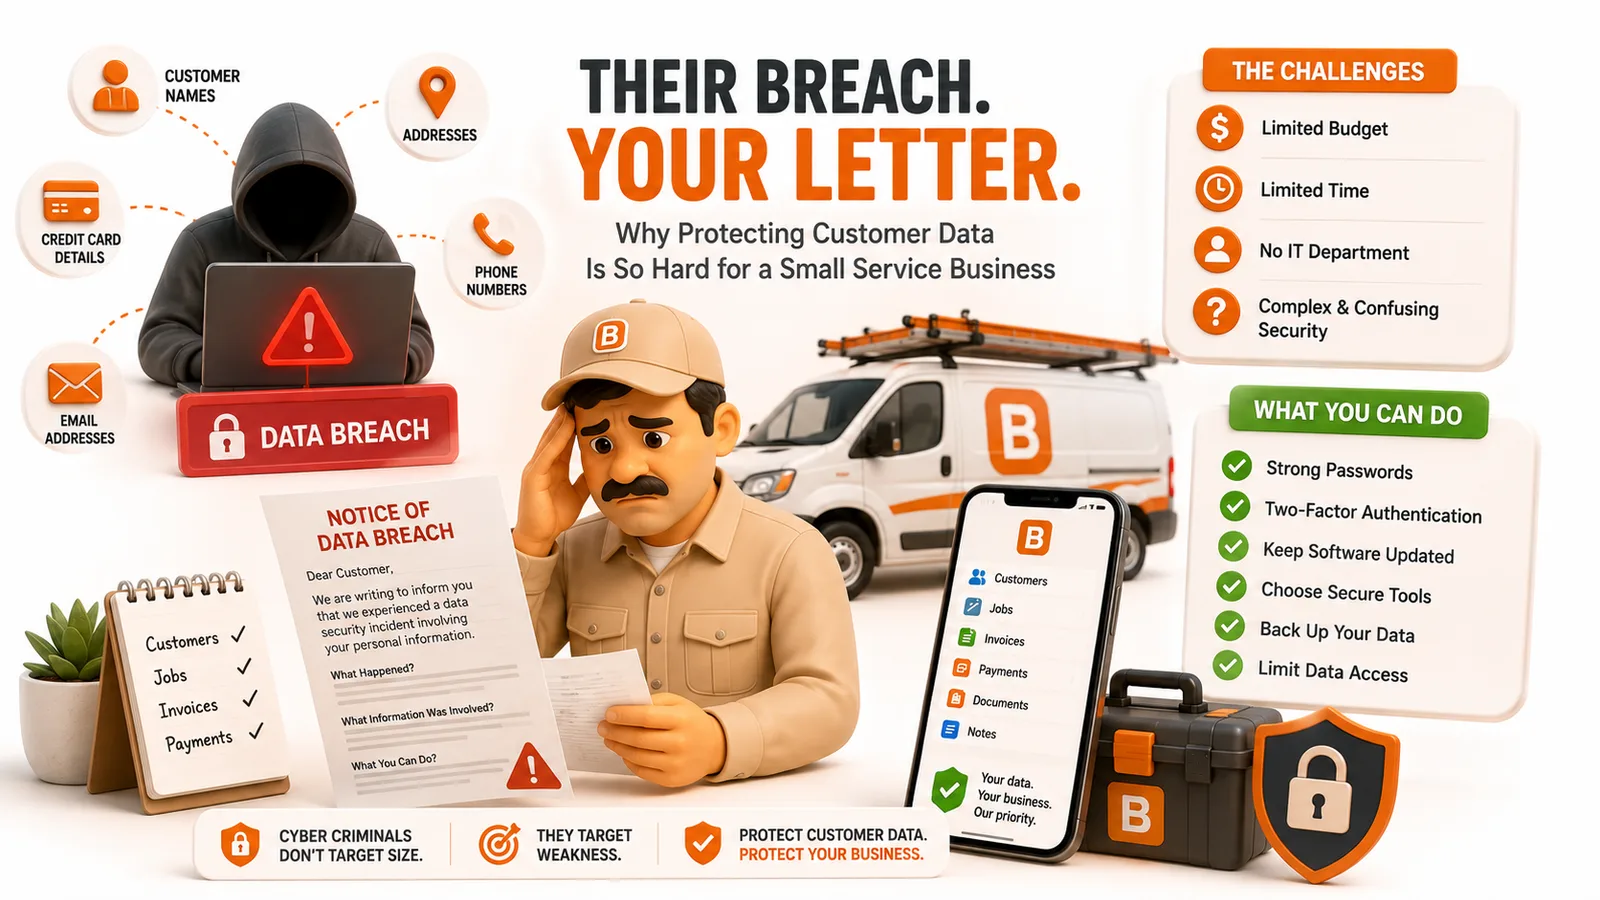
Probablemente tu empresa sea demasiado pequeña para estar sujeta a las leyes de privacidad. Pero no lo es para las leyes sobre violaciones de datos. Aquí te explicamos cuál es la diferencia y qué puedes hacer al respecto.
Proteger los datos de tus clientes es difícil porque tú no los conservas en su mayor parte. Son tus proveedores de software quienes los guardan. Y cuando uno de ellos sufre una filtración, la ley en la mayoría de los estados no envía la notificación a tus clientes. Te obliga a que seas tú quien la envíe.
Esa es la parte que nadie te explica cuando te venden un software de gestión de citas. A continuación te ofrecemos la versión sincera: por qué esto resulta estructuralmente complicado para un pequeño empresario, cuánto te cuesta realmente cuando las cosas salen mal y cuál es el papel de ToolBerry.
¿Por qué no puedes simplemente proteger tus propios datos?
Porque no eres tú quien los almacena. Una empresa de servicios típica introduce los datos de un cliente una sola vez y ese registro acaba en las bases de datos de cinco o seis empresas: la aplicación de gestión de citas, el procesador de pagos, la herramienta de correo electrónico, la plataforma de reseñas, el portal del contable. Puedes bloquear tu teléfono y elegir buenas contraseñas. Pero no puedes auditar a ninguna de esas empresas.
Y ahí es donde se ha desplazado el riesgo. El Informe de Investigaciones sobre Fugas de Datos de Verizon hace un seguimiento de esto cada año, y la tendencia es preocupante:
| Edición del DBIR | Fugas en las que interviene un tercero |
|---|---|
| 2024 | 15 % |
| 2025 | 30 % |
| 2026 | 48 |
Casi la mitad de todas las filtraciones se producen ahora a través de los sistemas de terceros (DBIR de Verizon de 2026, que abarca desde noviembre de 2024 hasta octubre de 2025). La seguridad de tu proveedor es tu seguridad. Simplemente, no tienes voz ni voto.
Esto ocurre específicamente con las herramientas de servicio de campo
En agosto de 2024, el investigador de seguridad Jeremiah Fowler descubrió una base de datos perteneciente a ServiceBridge, un proveedor de gestión de servicios de campo, disponible en línea sin ninguna contraseña. En su interior había 31 524 107 archivos, unos 2,68 TB: órdenes de trabajo, facturas, inspecciones, propuestas y acuerdos de finalización. Estos contenían nombres, direcciones particulares, direcciones de correo electrónico, números de teléfono y datos parciales de tarjetas de crédito. Entre los clientes afectados se encontraban propietarios de viviendas particulares, proveedores de servicios médicos, colegios y casinos de Las Vegas (según informaron Bitdefender y Website Planet).
He aquí el detalle que debes tener muy presente: los documentos se remontaban a 2012. Una orden de trabajo que alguien redactó hace doce años seguía ahí, aún contenía la dirección de un cliente y, por supuesto, se filtró.
No puedes borrar lo que no puedes alcanzar
Ese es el segundo problema estructural. «Eliminar mi cuenta» en la mayoría de los programas significa «ocultar esto de tu pantalla». Lo que realmente ocurre con las copias, las copias de seguridad y los repositorios de archivo viene determinado por una política de retención recogida en un documento que no has leído.
Nadie las lee, y eso no es un defecto de carácter. Investigadores de Carnegie Mellon lo cuantificaron: la política de privacidad media tenía 2.514 palabras, y leer las políticas de los sitios que visita una persona media llevaría unos 76 días laborables al año (McDonald y Cranor, I/S: A Journal of Law and Policy, 2008). El consentimiento a esa escala es una mera formalidad.
No es de extrañar que el 67 % de los estadounidenses afirme que entiende poco o nada sobre lo que las empresas hacen con sus datos personales, y que el 73 % sienta que tiene poco o ningún control sobre ellos (Pew Research Center, octubre de 2023).
¿Qué diferencia supone esto realmente?
Aquí es donde la cuestión se vuelve concreta. Es casi seguro que estás exento de las grandes leyes de privacidad. Es casi seguro que no estás exento de las leyes de notificación de violaciones de datos. La mayoría de los operadores lo entienden al revés.
Las leyes que no se aplican a ti
La CCPA de California, de la que todo el mundo ha oído hablar, solo se aplica a las empresas que cumplen uno de estos tres requisitos: más de 25 millones de dólares en ingresos brutos (ajustados a la inflación cada año, aproximadamente 28 millones de dólares para 2026), o que trate la información personal de 100 000 o más consumidores de California, o que obtenga al menos la mitad de sus ingresos de la venta de información personal (IAPP).
Un equipo de tres furgonetas ni siquiera se acerca a esos umbrales. Buenas noticias, en resumen.
La ley que sí
La notificación de violaciones de datos es una ley completamente diferente y no tiene exenciones por tamaño. Los 50 estados, Washington D. C. y tres territorios cuentan con una. Todavía no existe una ley federal única (Privacy Rights Clearinghouse, encuesta de 2026). La aplicación de la ley depende del lugar donde vivan tus clientes, no de dónde tengas la licencia, por lo que un solo trayecto por un área metropolitana puede hacerte estar sujeto a las normas de tres estados a la vez.
Ahora lee cómo la versión de California divide la responsabilidad. Según el artículo 1798.82 del Código Civil, una empresa que gestione datos de los que no es propietaria debe notificarlo al propietario de dichos datos. Una empresa que sea propietaria de los datos debe notificarlo a los residentes afectados.
Tu proveedor de software gestiona tu lista de clientes. Tú eres el propietario de la misma.
Así que la cadena es la siguiente: el proveedor sufre una filtración, el proveedor te lo notifica y, a continuación, tú escribes a tus clientes. A partir de la ley SB 446, que entrará en vigor el 1 de enero de 2026, California te concede 30 días naturales desde el momento del descubrimiento para hacerlo, y si hay más de 500 residentes afectados, dispones de otros 15 días para notificarlo al Fiscal General (texto del proyecto de ley).
El error lo ha cometido otra persona. Tú envías la carta, en el plazo que ellos establecen, con tu nombre como remitente.
Sobre esa estadística tan alarmante
Seguro que has visto esta: «El 60 % de las pequeñas empresas cierran en los seis meses siguientes a un ciberataque». Aparece en todas las presentaciones de los proveedores de seguridad.
Es inventada. La Alianza Nacional de Ciberseguridad (NCSA), el grupo al que se suele atribuir, la desmintió públicamente el 8 de mayo de 2022: «Esta estadística no se generó a partir de una investigación de la NCSA, y no podemos verificar su fuente original». Eliminaron toda referencia a ella y pidieron que se dejara de citarla. El investigador de seguridad Adrián Sanabria se puso a buscar los casos de cierre subyacentes y encontró unas 35 empresas en todo el mundo que cerraron tras sufrir una filtración desde 2001, frente a los varios miles al año que la estadística da a entender.
No vamos a asustaros con una cifra falsa. El verdadero inconveniente es más aburrido y más probable: las cartas de notificación, el tiempo del que carecéis, el cliente comercial que os pregunte cómo almacenáis los datos de sus usuarios y no le guste la respuesta, y un largo hilo de comentarios en un grupo de Facebook del barrio.
¿Por qué es esto peor en el sector de los servicios de campo que en la mayoría de los negocios?
Porque tus registros no son solo datos de contacto. Son instrucciones de acceso. Esta es la parte que diferencia a los oficios de servicios, y rara vez se dice en voz alta.
Fíjate en lo que realmente contiene el expediente de un cliente habitual:
- El código de la verja
- El código de la alarma y en qué zona se encuentra el perro
- Dónde está la caja de llaves y cómo se abre
- «La puerta corredera trasera se ha atascado, usa la puerta lateral»
- Las semanas que están en Arizona
Una filtración de una lista de correo electrónico es un problema de spam. Una filtración de una orden de trabajo es un problema de acceso físico. Y fíjate bien en lo que había exactamente en el volcado de ServiceBridge: órdenes de trabajo e inspecciones. Ese es el tipo de registro donde se almacena todo esto.
Eso es lo que realmente está en juego. No solo estás cumpliendo una promesa a tus clientes sobre su privacidad. Tienes las llaves de su casa en una aplicación que no has creado tú y que gestiona una empresa a la que no puedes auditar.
¿Cuál es la postura de ToolBerry al respecto?
En ToolBerry Free, nunca sacamos los datos de tu empresa de tu dispositivo, por lo que no hay nada por nuestra parte que pueda filtrarse. Abre la aplicación sin iniciar sesión y tus clientes, obras, trabajos y horarios se guardan en una base de datos real en tu teléfono. Sin cuenta, sin contraseña, sin servidor que almacene tu lista.
Hay dos cosas que vale la pena añadir. Hemos revisado la propia aplicación para confirmar ambas antes de publicar esto:
- ToolBerry no incluye rastreadores publicitarios ni herramientas de análisis de marketing. Ni Google Analytics, ni el píxel de Facebook, ni ninguna de esas herramientas que te siguen de una aplicación a otra y de un sitio web a otro. La única empresa externa a la que la aplicación envía información es Sentry, y solo para avisarnos cuando se produce un fallo y podamos solucionarlo.
- La sincronización con el servidor es una opción, no un requisito imprescindible. Muchas aplicaciones te obligan a crear una cuenta antes de poder introducir ni un solo cliente. ToolBerry Free funciona al 100 %, sin necesidad de iniciar sesión, desde el primer día.
Ya hemos publicado un desglose completo y nada halagador de qué datos salen exactamente de tu dispositivo y cuándo. En lugar de repetirlo aquí, lee «¿Quién ve realmente tu lista de clientes?», donde se explica el modelo de copia de seguridad en Dropbox, la frase de contraseña de cifrado que no podemos recuperar y los datos de diagnóstico que sí recopilamos.
¿Cuáles son las ventajas y desventajas reales?
Versión resumida: ToolBerry Free es genuinamente privado. ToolBerry Pro renuncia a parte de esa privacidad para sincronizar a tu equipo a través de nuestros servidores.
- En ToolBerry Pro, los datos de tu empresa se envían a nuestros servidores. Así es como funciona la sincronización de la versión Pro, y no vamos a disimularlo. Tus clientes, obras, órdenes de trabajo y facturas se copian en nuestra base de datos para que los dispositivos de tu equipo puedan descargarlos. Cada empresa está aislada de las demás, pero seremos sinceros contigo: almacenamos esos datos en un formato que nuestro propio personal puede leer. Si quieres la versión en la que tus datos nunca pasan por nuestras manos, quédate con ToolBerry Free.
- Por el momento, no es posible desactivar los informes de fallos en la aplicación. Esos informes de error se envían tanto en la versión Free como en la Pro, y no hay ningún botón para detenerlos. Si eso supone un impedimento para ti, es justo que nos lo hagas saber.
- Las direcciones que buscas se envían a Mapbox. Cuando escribes una dirección y la aplicación te sugiere el resto, ese texto se envía a Mapbox para convertirlo en un punto en el mapa. Así es como funciona el mapa, y conviene saberlo.
- Al guardar los datos en tu dispositivo, este se convierte en la puerta de entrada. Si pierdes el teléfono y está desbloqueado, tu lista de clientes se habrá perdido con él. Tu código de acceso cumple aquí una función realmente importante.
- Somos una aplicación de servicios de campo, no una empresa de seguridad. No nos hemos sometido a las auditorías de seguridad formales que anuncian los grandes proveedores empresariales, y no vamos a dar a entender lo contrario.
¿Cómo puedes reforzar la seguridad esta semana?
No necesitas un consultor. Cuatro pasos, quizá una hora.
- Haz una lista de todas las herramientas que contienen el nombre de un cliente. Planificación de citas, facturación, pagos, correo electrónico, reseñas, el portal de tu contable, tu sistema telefónico. A la mayoría de los operadores les sorprende que sean más de cinco.
- Haz tres preguntas a cada empresa. ¿Puedo descargar toda la información que tenéis sobre mis clientes? ¿Quién más recibe una copia de esa información? Y si sufrís un ataque informático, ¿con qué rapidez me lo comunicáis? Esta última pregunta es la más importante, porque el plazo de 30 días empieza a contar cuando te llaman.
- Cierra las cuentas que ya no utilices. Esa prueba abandonada de 2021 todavía contiene tu lista de clientes. Esa es la lección de ServiceBridge.
- Bloquea tu teléfono como es debido. Con un código de acceso real y cifrado del dispositivo. En cualquier aplicación que guarde datos en el dispositivo, incluida la nuestra, ese es el verdadero cerrojo de la puerta.
A continuación, decide si quieres sincronizar de forma deliberada, en lugar de por defecto. Para muchas empresas es un intercambio justo. Simplemente hazlo con los ojos bien abiertos.
¿Tienes alguna pregunta sobre todo esto o crees que nos hemos equivocado en algo? Envíanos un correo electrónico a contact@toolberry.net. ToolBerry es una aplicación gratuita de gestión de servicios de campo, diseñada para funcionar primero sin conexión, dirigida a pequeñas empresas del sector de los servicios.
Más información
- ¿Quién ve realmente tu lista de clientes?: un desglose completo de lo que sale de tu dispositivo en ToolBerry y cuándo
- Por qué ToolBerry da prioridad al modo sin conexión: por qué tu dispositivo es la fuente de información fiable
- Tus datos, tu Dropbox: cómo funciona la copia de seguridad «trae tu propio almacenamiento»
- Quién puede ver qué: roles y permisos: cómo controlar el acceso dentro de tu propio equipo
- Informe de Verizon sobre investigaciones de filtraciones de datos de 2026: los datos sobre filtraciones de terceros
- Privacy Rights Clearinghouse, Encuesta sobre las leyes de notificación de filtraciones en los 50 estados (2026): qué exige tu estado